
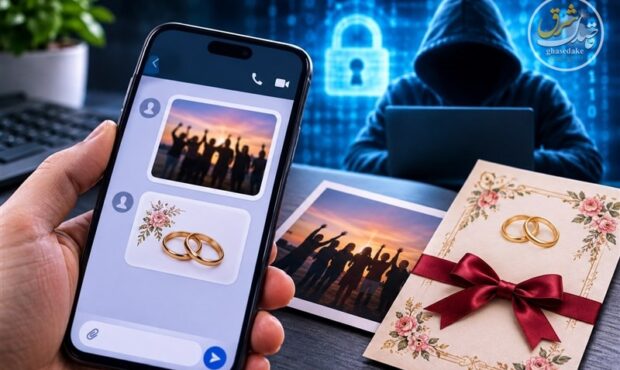
پیامهایی مانند «چند عکس قدیمی ازت پیدا کردم، ببین»، «این کارت دعوت عروسی ماست، فایلش را نصب کن» یا «تو هم در این عکس هستی، دانلودش کن» در نگاه اول عادی به نظر میرسند؛ پیامی از سوی دوست، آشنا یا یکی از اعضای خانواده که ظاهراً قرار است خاطرهای را زنده کند یا خبری خوش برساند. اما همین پیام ساده میتواند آغاز یک دردسر بزرگ باشد.
کافی است کاربر به نام فرستنده یا جذابیت محتوا اعتماد کند و روی لینک بزند یا برنامه پیشنهادی را نصب کند؛ از این لحظه ممکن است گوشی او به بستری برای دسترسی غیرمجاز به اطلاعات شخصی، پیامکها، مخاطبان و حتی اطلاعات بانکی تبدیل شود.
ماجرا به از دست رفتن اطلاعات یک نفر محدود نمیشود؛ در برخی موارد بدافزار پس از آلوده کردن گوشی، همان پیام فریبنده را برای مخاطبان قربانی میفرستد و تلفن همراه فرد قربانی به ابزاری برای گرفتار کردن دیگران تبدیل میشود.
۷۰ درصد جرائم سایبری؛ سهم دو شگرد تکراری
در همین زمینه، سردار وحید مجید، رئیس پلیس فتا فراجا، در گفتوگو با خبرنگار اجتماعی خبرگزاری قاصدک شرق با اشاره به افزایش جرائم سایبری مرتبط با لینکهای آلوده و فایلهای مخرب اظهار کرد: بررسیهای دو ماه گذشته نشان میدهد از مجموع جرائم سایبری مرتبط با لینکها و فایلهای آلوده، حدود ۷۰ درصد با دو شگرد «عکس یادگاری» و «کارت دعوت» صورت گرفته است.
وی افزود: در این شگردها مجرمان با ارسال لینک آلوده یا فایل مخرب با عنوان مشاهده عکس یادگاری و کارت دعوت، کاربران را به باز کردن لینک یا دریافت و اجرای فایل ترغیب میکنند تا از اطلاعات و دسترسیهای آنان سوءاستفاده کنند.
رئیس پلیس فتا فراجا با اشاره به فراوانی قابل توجه این دو شگرد خاطرنشان کرد: کاربران باید در مواجهه با پیامهایی با عنوان عکس یادگاری یا کارت دعوت هوشیار باشند و از باز کردن لینکها و دریافت و اجرای فایلهای مشکوک خودداری کنند. حتی اگر این پیامها از حساب افراد آشنا ارسال شده باشد، پیش از هر اقدامی باید اصالت پیام را از طریق تماس با فرستنده بررسی کنند.
وی تأکید کرد: اعتماد بدون بررسی به لینکها و فایلهای دریافتی میتواند زمینه گرفتار شدن کاربران در دام مجرمان سایبری را فراهم کند.
مجرمان به روشهای پیچیده نیاز ندارند
شاید تصور شود با اطلاعرسانیهای مکرر پلیس فتا، این شیوهها دیگر کارایی سابق را ندارند و مردم با آنها آشنا شدهاند؛ اما آمار جدید خلاف این را نشان میدهد.
بررسیهای پلیس فتا از جرائم سایبری دو ماه گذشته حاکی از آن است که حدود ۷۰ درصد این جرائم به لینکهای آلوده با عنوان عکس یادگاری و فایلهای مخرب با عنوان کارت دعوت مربوط بوده است؛ آماری که نشان میدهد این دو شگرد همچنان در صدر روشهای پرتکرار مجرمان سایبری قرار دارند.
نکته قابل تأمل آن است که مجرمان برای اجرای این نقشهها لزوماً به روشهای پیچیده و فریبهای عجیب نیاز ندارند؛ گاهی یک پیام کوتاه با مضمون «این عکس توست» یا «دعوت عروسی را ببین» کافی است تا کنجکاوی یا اعتماد مخاطب او را به نصب برنامه ناشناس سوق دهد.
از عکس یادگاری تا کارت دعوت؛ ترفندی با قربانیان واقعی
این شیوه کلاهبرداری فقط یک هشدار فرضی نیست و پیش از این پروندههای واقعی در این زمینه تشکیل شده است. یکی از نمونههای قابل توجه، پروندهای بود که شهریورماه امسال از سوی پلیس فتا تهران بزرگ اعلام شد؛ در آن پرونده ۵۰ شهروند تهرانی قربانی فایلهای آلوده با عنوان عکس یادگاری شده بودند.
بر اساس اعلام رئیس پلیس فتا تهران بزرگ، مجرمان سایبری با ارسال لینکها و فایلهایی در قالب عکسهای قدیمی، عکس یادگاری یا تصاویر شخصی، کاربران را به باز کردن محتوای آلوده ترغیب کرده بودند. پس از کلیک و اجرای فایل، گوشی برخی قربانیان آلوده شده و اطلاعات شخصی و بانکی آنان در معرض دسترسی غیرمجاز قرار گرفته بود.
در این پرونده، موضوع به سرقت از حساب چند نفر محدود نماند؛ بررسیهای پلیسی نشان داد بدافزار در برخی موارد بدون اطلاع کاربر برای سایر مخاطبان نیز پیام میفرستاد و زمینه گسترش دام کلاهبرداری را فراهم میکرد.
پلیس فتا پس از بررسیهای فنی، عامل این اقدامات را شناسایی و در مخفیگاهی اجارهای در اطراف تهران دستگیر کرد. همچنین با اقدام سریع کارشناسان، وجوه سرقتشده ردیابی و از خروج این مبالغ از چرخه بانکی جلوگیری شد.
این پرونده نشان میدهد یک فایل ظاهراً ساده با عنوان عکس یادگاری چگونه میتواند به سرقت اطلاعات و برداشت غیرمجاز از حساب بانکی دهها نفر منجر شود.
کارت دعوت عروسی؛ بهانهای تازه برای آلوده کردن گوشی
شگرد دیگر مجرمان، استفاده از عنوان کارت دعوت عروسی است؛ روشی که به دلیل ارتباط با مناسبتهای اجتماعی و خانوادگی میتواند اعتماد مخاطب را جلب کند. در این روش پیامی با مضمون دعوت به مراسم عروسی برای کاربر ارسال میشود و از او خواسته میشود برای مشاهده کارت دعوت، فایل یا برنامهای را دانلود و نصب کند.
در حالی که برای مشاهده یک کارت دعوت معمولی نیازی به نصب نرمافزار ناشناس نیست، مجرمان از همین درخواست برای وارد کردن بدافزار به گوشی کاربران استفاده میکنند.
پلیس فتا گیلان نیز پنجم آبانماه امسال درباره همین شگرد هشدار داد و اعلام کرد مجرمان با ارسال پیامهای جعلی با عنوان کارت عروسی، شهروندان را به کلیک روی لینکهای ناشناس و آلوده ترغیب میکنند تا به اطلاعات شخصی و بانکی آنان دسترسی پیدا کنند.
هشدارهای مشابهی از استانهای دیگر نیز منتشر شده است. پلیس فتای زنجان در شهریورماه امسال درباره برنامههای جعلی عکس یادگاری اعلام کرد این برنامهها میتوانند پس از نصب به تصاویر، فهرست مخاطبان و اطلاعات بانکی کاربران دسترسی پیدا کنند و حتی پیامهای آلوده را بهصورت خودکار برای سایر مخاطبان ارسال کنند.
بنابراین مسئله فقط یک پیامک جعلی یا یک لینک مشکوک نیست؛ گاهی یک گوشی آلوده میتواند نقطه شروع زنجیرهای از کلاهبرداریها باشد.
هشدارهای قبلی؛ چرا همچنان قربانی میشویم؟
پلیس فتا پیش از این نیز بارها درباره لینکهای آلوده و فایلهای مخرب هشدار داده است؛ با این حال تغییر عنوان پیامها و استفاده از موضوعات روزمره باعث شده مجرمان همچنان از اعتماد و بیاحتیاطی کاربران سوءاستفاده کنند.
در اردیبهشتماه سال گذشته، پلیس فتا درباره پیامکهای جعلی ابلاغیه قضایی هشدار داده بود. در آن شیوه، مجرمان با ارسال پیامکی با عنوان شکایت یا ابلاغیه قضایی، مخاطب را به کلیک روی لینک و نصب برنامه ترغیب میکردند و سپس با هدایت کاربر به درگاه جعلی پرداخت، اطلاعات کارت بانکی او را سرقت میکردند.
یکی دیگر از نکات مهمی که پلیس در همان زمان به آن اشاره کرد، ارسال خودکار پیامکهای آلوده از گوشی قربانی برای صدها شماره دیگر بود؛ موضوعی که موجب میشد افراد بیشتری در دام مجرمان گرفتار شوند، در حالی که فرستنده پیام ممکن بود خود از قربانیان این کلاهبرداری باشد.
در دیماه سال گذشته نیز پلیس فتا از افزایش ارسال لینکهای مخرب از طریق پیامک و پیامرسانها خبر داده و نسبت به تلاش برای آلوده کردن گوشی شهروندان هشدار داده بود.
در مهرماه امسال نیز معاون فرهنگی و اجتماعی پلیس فتا فراجا بار دیگر درباره ارسال فایلهای آلوده با عنوان عکس یادگاری و کارت دعوت عروسی هشدار داد و تأکید کرد کاربران نباید برای مشاهده چنین محتواهایی برنامههای ناشناس نصب کنند.
این هشدارها یک پیام مشترک دارند: مجرمان ممکن است هر بار از عنوانی تازه استفاده کنند، اما هدف همچنان دسترسی به اطلاعات کاربران و سوءاستفاده مالی از آنان است.
یک کلیک تا سرقت اطلاعات؛ مردم چه نکاتی را رعایت کنند؟
با توجه به تداوم این شگردها و سهم بالای آنها در جرائم سایبری دو ماه اخیر، رعایت چند نکته ساده میتواند تا حد زیادی از گرفتار شدن کاربران در این دام جلوگیری کند.
نخست اینکه به هیچ عنوان صرفاً به دلیل ارسال پیام از طرف دوست یا آشنا به محتوای آن اعتماد نکنید. ممکن است گوشی یا حساب کاربری همان فرد پیشتر آلوده شده باشد و پیام بدون اطلاع او برای شما ارسال شده باشد. در چنین شرایطی، پیش از باز کردن لینک، از طریق تماس تلفنی یا راهی مستقل از فرستنده درباره صحت پیام سؤال کنید.
دوم اینکه برای مشاهده عکس، آلبوم تصاویر یا کارت دعوت، هیچ برنامه ناشناسی را از طریق لینکهای ارسالی در پیامرسانها نصب نکنید. بهویژه فایلهایی با پسوند APK که امکان نصب برنامه روی گوشیهای اندرویدی را فراهم میکنند، باید با حساسیت بیشتری بررسی شوند.
سوم اینکه نرمافزارهای مورد نیاز خود را فقط از منابع و فروشگاههای معتبر دریافت کنید و به برنامههای ناشناس اجازه دسترسی به پیامکها، مخاطبان، تصاویر و سایر اطلاعات گوشی را ندهید.
همچنین فعالسازی تأیید دومرحلهای برای حسابهای کاربری، خودداری از در اختیار گذاشتن کدهای تأیید و رمزهای یکبارمصرف و بررسی نشستهای فعال پیامرسانها از دیگر اقداماتی است که میتواند امنیت کاربران را افزایش دهد.
اگر روی لینک آلوده کلیک کردیم چه کنیم؟
یکی از اشتباهات رایج کاربران این است که پس از کلیک روی لینک مشکوک، چون اتفاق ظاهری خاصی در گوشی رخ نداده، تصور میکنند خطری آنها را تهدید نمیکند؛ در حالی که ممکن است بدافزار نصب شده باشد یا دسترسیهایی در اختیار آن قرار گرفته باشد.
در چنین شرایطی، پلیس فتا توصیه کرده است در صورت احتمال آلودگی گوشی، ارتباط اینترنتی آن را بلافاصله قطع کنید و دستگاه را در حالت پرواز قرار دهید.
پس از آن، برنامههای تازه نصبشده و ناشناس را بررسی کنید و در صورت شناسایی برنامه مشکوک، دسترسیهای آن را قطع و برای حذف و بررسی فنی اقدام کنید. همچنین در صورت احتمال دسترسی غیرمجاز به حسابهای بانکی، موضوع را از طریق بانک و پلیس فتا فوراً پیگیری کنید.
اگر وجهی از حساب بانکی شما برداشت شده است، زمان اهمیت زیادی دارد؛ بنابراین نباید پیگیری را به ساعات یا روزهای بعد موکول کنید. تماس با مرکز فوریتهای سایبری پلیس فتا به شماره ۰۹۶۳۸۰ و مراجعه برای پیگیری موضوع میتواند در انجام اقدامات فوری و جلوگیری از انتقال بیشتر وجوه مؤثر باشد.
یک هشدار ساده را جدی بگیریم
واقعیت این است که مجرمان سایبری برای سرقت اطلاعات و پول مردم همیشه به شگردهای پیچیده نیاز ندارند؛ گاهی از حس کنجکاوی، اعتماد به دوستان و آشنایان یا حتی نگرانی افراد درباره یک پیام قضایی و اداری سوءاستفاده میکنند.
امروز ممکن است عنوان پیام «عکس یادگاری» باشد و فردا «کارت دعوت عروسی» یا هر موضوع جذاب دیگری؛ آنچه اهمیت دارد، شناخت ماهیت این پیامها و پرهیز از کلیک عجولانه روی لینکهای ناشناس است.
وقتی رئیس پلیس فتا فراجا از سهم ۷۰ درصدی این دو شگرد در جرائم سایبری دو ماه گذشته خبر میدهد، دیگر نمیتوان آنها را پیامهایی مشکوک و کماهمیت دانست. این آمار نشان میدهد با وجود هشدارهای قبلی، همچنان تعداد زیادی از کاربران در معرض این ترفندها قرار دارند.
پس اگر پیامی با عنوان «عکس یادگاری» یا «کارت دعوت» دریافت کردید، پیش از هر اقدامی مکث کنید؛ نه روی لینک بزنید، نه فایل ناشناس نصب کنید و نه به صرف اینکه پیام از طرف یک آشنا ارسال شده است به آن اعتماد کنید. گاهی فاصله میان امنیت اطلاعات و از دست رفتن داراییهای بانکی فقط یک کلیک است.




ارسال نظر شما
مجموع نظرات : 0 در انتظار بررسی : 0 انتشار یافته : 0